AWS

脆弱性・脅威情報

AWS SSM Agentに脆弱性、IAM資格情報の窃取も

AWS SSM AgentのSSRF脆弱性CVE-2026-89049が公表されました。ポート転送の制限を回避され、インスタンスのIAMロール一時認証情報を外部から使われる恐れがあります。修正版は7月に出ており、自動更新を止めた環境ほど危険です。
研究・論文

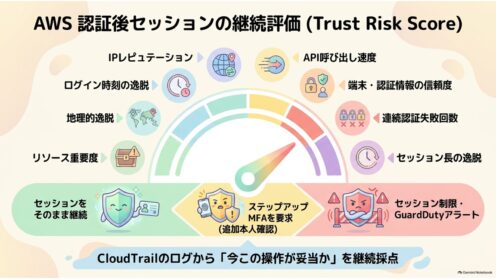
AWSの認証後セッションを再評価|査読前研究解説

AWSは認証を通った後のセッションが信頼され続けます。この空白をCloudTrailの8指標で埋めるという査読前の研究を、報告値の読み方と実運用で詰まる4点、GuardDutyの既存機能との重なりまで情シス目線で解説します。
研究・論文

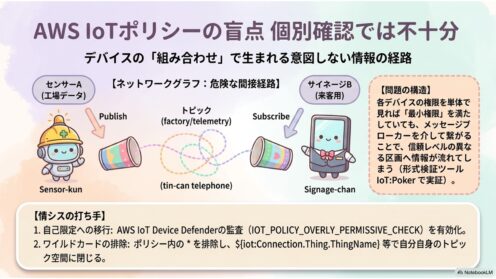
AWS IoTポリシーの盲点 個別確認では不十分

AWS IoT Coreの権限は1台ずつ確認しても安全とは限りません。デバイス間に生まれる意図しない情報の流れを形式手法で検証する査読前の研究を、情シスの権限レビュー実務の視点で読み解きます。