Android

研究・論文

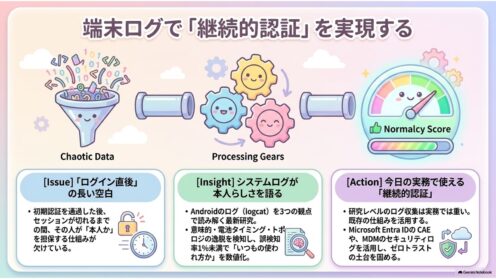
継続的認証を端末ログで判定|Android研究を解説

ログイン後も本人か問い続ける「継続的認証」を、Android端末のシステムログだけで実現する研究がWiMob 2026に採択されました。誤検知1%未満という結果の中身と、Entra IDのCAEやMDMのログで情シスが今日できることを整理します。
脆弱性・脅威情報

Firefox for Androidに情報漏えい脆弱性 深刻度は割れる

Mozillaが2026年8月4日、Firefox for Androidの情報漏えい脆弱性CVE-2026-18809を修正した153.0.3を公開しました。Mozillaは「高」、NVDのCVSSは6.5「中」と評価が割れています。情シスが押さえるべき点を整理します。
研究・論文

AndroidマルウェアのAI検知を回避する攻撃手法—情シスへの教訓

機械学習(ML)ベースのAndroidマルウェア検知ツールを実用的に回避できる攻撃手法「DroidBreaker」が研究者によって発表された(査読前プレプリント)。商用スキャナの検出を大幅に回避できることも示されており、MDMや端末管理製品のML検知に過信は禁物だと改めて示している。
脆弱性・脅威情報

Android 6月更新、悪用中ゼロデイに警戒を

Androidの2026年6月セキュリティ更新で計124件の脆弱性が修正されました。標的型で悪用が確認されたゼロデイ(CVE-2025-48595)と、ユーザー操作不要の重大なRCEを含みます。業務スマホ・BYOD端末はパッチレベル2026-06-05への更新を急ぎましょう。
脆弱性・脅威情報

Android6月更新、悪用確認の脆弱性に情シスはどう対応

Googleが2026年6月のAndroidセキュリティ情報を公開。計124件の修正のうち、権限昇格の脆弱性CVE-2025-48595が「限定的・標的型」で悪用済みと明記されました。BYODや業務用スマホを抱える情シスが今すぐ確認すべき点を解説します。