自治体

インシデント対応

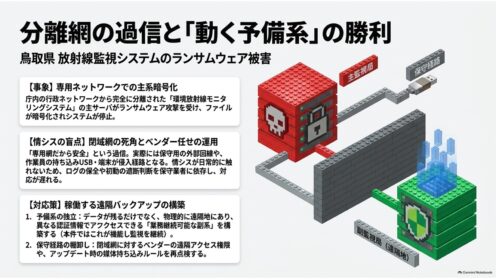
鳥取県の放射線監視システムがランサム被害|分離網でも侵入

鳥取県は2026年9月3日、環境放射線モニタリングシステムの主サーバがランサムウェア攻撃を受け停止したと公表しました。庁内の行政ネットワークから分離された専用網でも被害は起きます。遠隔地の副サーバが監視を継続した点も含め、情シスが学ぶべき論点を整理します。
インシデント対応

長野県台帳図面に5.4万人分の個人情報 40年放置の教訓

長野県が2026年8月6日、道路台帳・下水道管路台帳の図面に計5万4294人分の氏名などが記載されたまま窓口で閲覧可能だったと公表。40年間見過ごされた構造と、民間企業の情シスが自社で確認すべき点を整理します。
インシデント対応

QRコード誤掲載で個人情報流出、委託管理の盲点

広島県の新聞広告に誤って管理者用QRコードが掲載され、セミナー申込者86人分の個人情報が閲覧可能な状態に。健康相談を含む要配慮個人情報も対象でした。委託先管理と公開前テストの盲点、情シスが学ぶべき教訓を整理します。
インシデント対応

誤送付409件、福岡市の事例に学ぶ漏えい防止策

福岡市が給付認定通知書409件を誤った宛先へ送付。原因は送付先リストの作成ミスです。実はこの「誤送付・誤交付」は国内の個人情報漏えい原因の8割超を占める最多要因。情シスが押さえるべき再発防止の勘どころを、公的データと公式指針から整理します。
インシデント対応

Googleフォーム設定ミスで個人情報漏えい|涌谷町の教訓

涌谷町がGoogleフォームの「結果の概要を回答者と共有」設定を誤り、申込者26人分の個人情報が閲覧可能に。原因の設定、繰り返される同種事故、シャドーSaaSという本質、情シスの打ち手を実務目線で解説します。