情報漏えい

インシデント対応

三井不動産で5.5万件漏えいか、資格情報を悪用

三井不動産グループの一部システムが不正アクセスを受け、最大5万5,000件の個人情報が漏えいした可能性。同社は「資格情報が不正に利用された」と説明しています。脆弱性管理では防げない侵害の読み方を整理します。
インシデント対応

生成AIに顧客情報を誤入力|RIZAP事案の教訓と対策

RIZAPの従業員が私用の生成AIに特定保健指導対象者の個人情報を誤入力。疾患情報を含む要配慮個人情報が対象で210名に影響。報告義務の判断、「学習に使われていない」の意味、委託先管理の要点を情シス目線で整理します。
インシデント対応

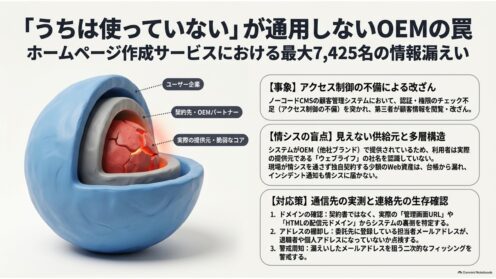
ウェブライフ侵害、OEM提供のHP作成で7425人

ウェブライフがOEM提供するホームページ作成サービスが不正アクセスを受け、最大7,425名の情報が漏えいした可能性。OEMは他社ブランド名で売られるため自社が対象か気づきにくく、該当判定の手順を解説します。
研究・論文

悪性MCPツールが文脈を丸ごと盗む|ContextLeak

AIエージェントにツールを1つ繋がせるだけで、指示文・会話履歴・導入済みツール一覧が丸ごと流出する。査読前研究ContextLeakを情シス視点で解説します。悪意ある命令を書かないため既存の検知器はほぼ全て見逃しました。何を点検すべきか。
研究・論文

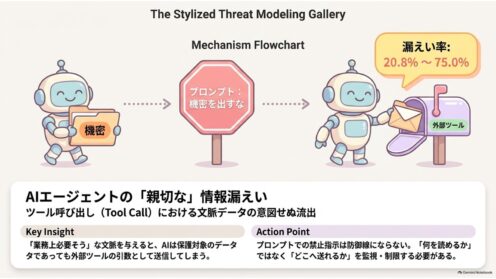
AIエージェントのツール呼び出しで機密流出|査読前研究

AIエージェントは読める情報を外部ツールの引数として送ってしまう。業務上必要そうに見せるだけで機密が混ざり、開示率は最大75%。査読前研究の指摘を情シス視点で解説し、社内のAI連携で点検すべき箇所と、ツール選定基準まで示します。
研究・論文

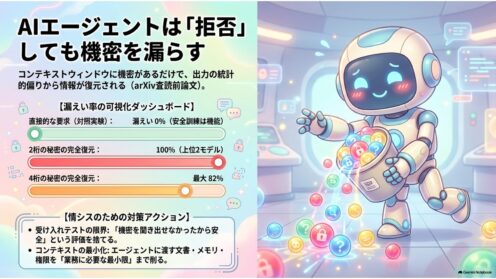
AIエージェント、拒否しても機密は漏れる|研究解説

AIエージェントが「開示できません」と正しく拒否しても、無害に見える出力の統計的な偏りから機密が復元されうる——商用8モデルを検証した査読前論文の指摘を情シス視点で解説します。受け入れテストの見直し方と、コンテキスト最小化の考え方まで。
インシデント対応

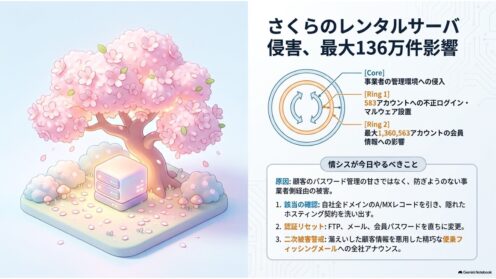
さくらのレンタルサーバ侵害、会員136万件に影響か

さくらインターネットの管理環境を経由した不正アクセスで、さくらのレンタルサーバ583アカウントに不正ログイン。販売管理システム側では最大136万アカウントの会員情報が影響を受けた可能性。情シスが今日確認すべき点を整理します。
インシデント対応

JSTに不正アクセス、メール1.6万件漏えいか

科学技術振興機構(JST)が不正アクセスを受け、役職員12名のメール約1万6,000件と外部アドレス約1,300件が漏えいした可能性を公表。外部からの指摘で発覚した経緯と、取引先側で必要な対応を情シス目線で整理します。
研究・論文

社内RAGの機密を外部LLMから隠す|研究解説

社内RAGでは、検索でヒットした社内文書と質問文が外部LLM事業者にそのまま渡ります。機密を自然な別名に置き換えて隠す査読前の新研究SEAGについて、秘匿率85〜90%という実測値の読み方と、長文・日本語が未検証という限界を情シス向けに解説します。
インシデント対応

長野県台帳図面に5.4万人分の個人情報 40年放置の教訓

長野県が2026年8月6日、道路台帳・下水道管路台帳の図面に計5万4294人分の氏名などが記載されたまま窓口で閲覧可能だったと公表。40年間見過ごされた構造と、民間企業の情シスが自社で確認すべき点を整理します。
脆弱性・脅威情報

Firefox for Androidに情報漏えい脆弱性 深刻度は割れる

Mozillaが2026年8月4日、Firefox for Androidの情報漏えい脆弱性CVE-2026-18809を修正した153.0.3を公開しました。Mozillaは「高」、NVDのCVSSは6.5「中」と評価が割れています。情シスが押さえるべき点を整理します。
研究・論文

AI生成文に秘密情報を隠す研究|検知の限界

LLMが生成する自然な文章に秘密情報を埋め込む「生成型テキストステガノグラフィ」の査読前研究を解説。受信側で100%復元できるようになった意味と、平文監視やDLPでは見つけられない情報持ち出し経路について、情シスの実務目線で整理します。
インシデント対応

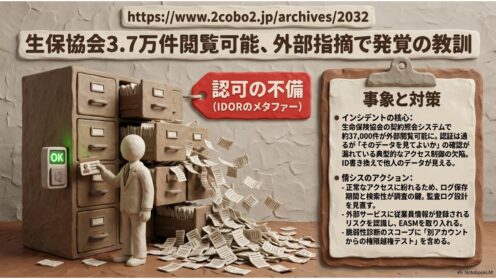
生保協会3.7万件閲覧可能、外部指摘で発覚の教訓

生命保険協会は2026年7月29日、契約照会システムの利用者情報約3.7万件が外部から閲覧可能だったと公表。外部指摘での発覚、Web申請停止の判断、業界共通システム利用のリスクを情シス視点で整理します。
インシデント対応

佐川急便7万人漏えい 設定ミスが招くメール誤表示

佐川急便の会員サービス「スマートクラブ」で、配達予定通知メールに別会員の氏名・メールアドレス等が表示され約7万人に影響した可能性があります。原因はサイバー攻撃ではなく復旧作業時の設定ミス。情シスが学ぶべき変更管理とリリース検証の教訓を解説します。
研究・論文

RAGの情報漏えいは質問で変わる|査読前の新研究

社内文書を使うRAGの情報漏えいリスクは「どの文書か」ではなく「どんな質問か」で決まる——2026年7月公開の査読前研究(PA-HDP)を、RAGを導入・検討する情シス向けに噛み砕いて解説します。