委託先管理

インシデント対応

生成AIに顧客情報を誤入力|RIZAP事案の教訓と対策

RIZAPの従業員が私用の生成AIに特定保健指導対象者の個人情報を誤入力。疾患情報を含む要配慮個人情報が対象で210名に影響。報告義務の判断、「学習に使われていない」の意味、委託先管理の要点を情シス目線で整理します。
インシデント対応
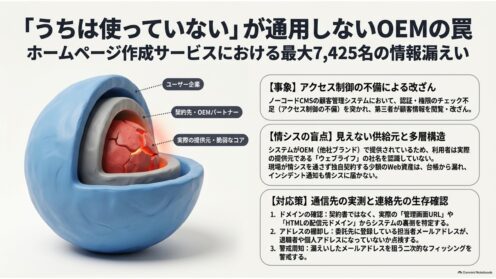
ウェブライフ侵害、OEM提供のHP作成で7425人

ウェブライフがOEM提供するホームページ作成サービスが不正アクセスを受け、最大7,425名の情報が漏えいした可能性。OEMは他社ブランド名で売られるため自社が対象か気づきにくく、該当判定の手順を解説します。
インシデント対応

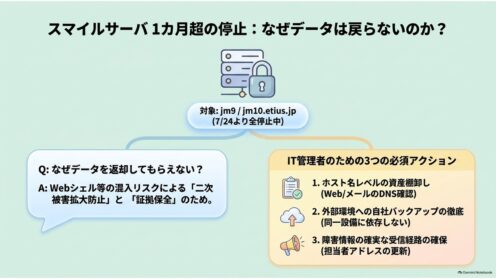
スマイルサーバ侵害、1カ月超停止でデータ未返却

NTTスマートコネクトのレンタルサーバ「スマイルサーバ」の一部設備が不正アクセスを受け、2026年7月24日から停止が続いています。データも返却されずWeb・メールの再構築が必要な状況を、情シス目線で整理しました。
インシデント対応

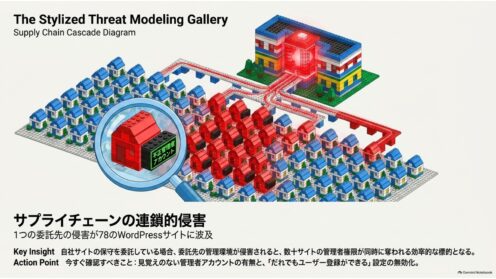
WordPress78サイトに不正アクセス|学研メディカル

学研メディカルサポートのWeb制作事業部が管理する78サイトのWordPressが不正アクセスを受け、不正アカウント生成とパスワード書き換えが確認されました。委託先経由で一斉に侵害される構造と、自社サイトで今日確認すべき点を情シス目線で整理します。
インシデント対応

CRM開発会社が侵害、漏えいなしでも報告義務

CRMパッケージ開発のソリッドアドバンスが社内システムのマルウェア感染疑いを公表し、法人向け業務システムの一部が停止しました。「漏えいは未確認だが滅失・毀損の可能性」という一報の読み方と、漏えいゼロでも生じうる報告義務の要点を情シス目線で整理します。
インシデント対応

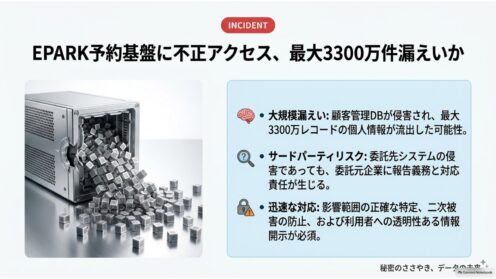
EPARK予約基盤侵害、3300万レコード漏えいか

EPARKリラク&エステの予約・顧客管理基盤「PeakManager」が不正アクセスを受け、約3300万レコードが漏えいした可能性。2000店舗超が使う共有基盤の侵害という構造と、委託先で漏えいが起きたときの報告義務を情シス視点で整理します。
インシデント対応

東京都サイト消失、破壊型攻撃と委託先運用の教訓

東京都の金融セミナー申込サイトが破壊され申込者情報が一時消失。情報流出より「壊す」攻撃と、委託先まかせにしない運用の要点を情シス目線で整理します。
インシデント対応

メール配信SaaS「める配くん」侵害|委託先監督の要点

メール配信SaaS「める配くん」への不正アクセスで、委託元10社超にメールアドレス等が流出した恐れ。委託先で起きた漏えいでも責任は委託元に及びます。情シスが押さえるべき委託先監督の要点を、公的指針へのリンク付きで整理します。
用語解説

サプライチェーン攻撃とは?仕組みと種類をわかりやすく解説

サプライチェーン攻撃とは、標的を直接狙わず、取引先・委託先や利用ソフトウェアの弱点を踏み台にして侵入する攻撃です。3つの型と仕組み、情シスが押さえるべき委託先管理の勘所を、一次情報をもとにわかりやすく解説します。
インシデント対応

QRコード誤掲載で個人情報流出、委託管理の盲点

広島県の新聞広告に誤って管理者用QRコードが掲載され、セミナー申込者86人分の個人情報が閲覧可能な状態に。健康相談を含む要配慮個人情報も対象でした。委託先管理と公開前テストの盲点、情シスが学ぶべき教訓を整理します。
インシデント対応

廃棄HDDが破砕されず流出 北海道2病院、委託管理の死角

北海道の国立病院2施設で、廃棄を委託したHDDが破砕されずネット転売され、最大51万人分の患者情報が流出した恐れ。委託先任せの廃棄に潜む死角と、情シスが今すぐ点検すべき確認体制を実務目線で整理します。
セキュリティ対策・運用

ワールドカップ・五輪を狙う攻撃に学ぶ情シスの備え

FIFAワールドカップ2026に便乗する偽ドメインやフィッシングが急増中です。大規模国際イベントを狙う攻撃の傾向と、過去の五輪で進化した官民連携・演習の知見から、一般企業の情シスが平時に備えるべき要点を実務目線で整理します。
セキュリティ対策・運用

侵害事例に学ぶグローバルSaaSの選定基準

グローバルSaaSは便利だが、自社では中身を監査できない。Snowflake・Okta・Salesloft(Drift)の実際の侵害事例から、SaaSの選定・委託先管理で見るべき基準(共有責任・連携管理・契約条項など)を情シス担当者向けに整理します。