不正アクセス

インシデント対応

三井不動産で5.5万件漏えいか、資格情報を悪用

三井不動産グループの一部システムが不正アクセスを受け、最大5万5,000件の個人情報が漏えいした可能性。同社は「資格情報が不正に利用された」と説明しています。脆弱性管理では防げない侵害の読み方を整理します。
インシデント対応
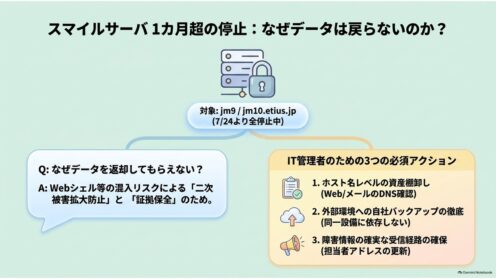
スマイルサーバ侵害、1カ月超停止でデータ未返却

NTTスマートコネクトのレンタルサーバ「スマイルサーバ」の一部設備が不正アクセスを受け、2026年7月24日から停止が続いています。データも返却されずWeb・メールの再構築が必要な状況を、情シス目線で整理しました。
インシデント対応

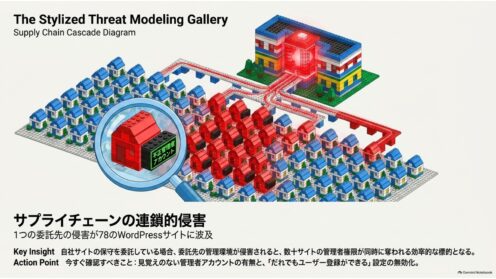
WordPress78サイトに不正アクセス|学研メディカル

学研メディカルサポートのWeb制作事業部が管理する78サイトのWordPressが不正アクセスを受け、不正アカウント生成とパスワード書き換えが確認されました。委託先経由で一斉に侵害される構造と、自社サイトで今日確認すべき点を情シス目線で整理します。
インシデント対応

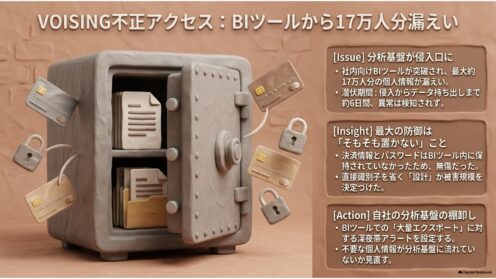
VOISING不正アクセス、BIツールから17万人分漏えい

VOISINGが利用するBIツールに不正アクセスがあり、最大約17万人分の個人情報が漏えいした可能性があります。侵入から持ち出しまで6日間。分析基盤が資産管理と監視の盲点になる構図を情シス視点で整理します。
インシデント対応

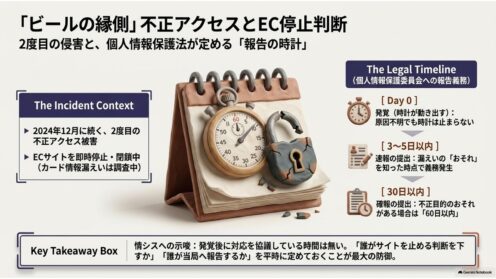
ビールの縁側に不正アクセス、EC停止の判断と初動

クラフトビール通販「ビールの縁側」が不正アクセスでサイト一時閉鎖。漏えいの有無も原因も調査中という第一報から、情シスが読み取るべき初動・ログ保全・個人情報保護委員会への報告期限を整理します。
インシデント対応

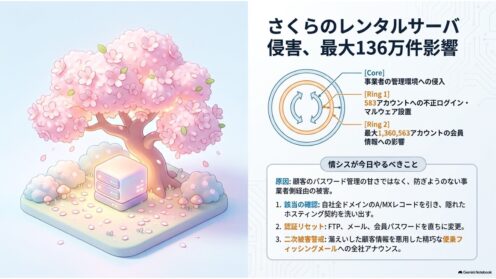
さくらのレンタルサーバ侵害、会員136万件に影響か

さくらインターネットの管理環境を経由した不正アクセスで、さくらのレンタルサーバ583アカウントに不正ログイン。販売管理システム側では最大136万アカウントの会員情報が影響を受けた可能性。情シスが今日確認すべき点を整理します。
インシデント対応

JSTに不正アクセス、メール1.6万件漏えいか

科学技術振興機構(JST)が不正アクセスを受け、役職員12名のメール約1万6,000件と外部アドレス約1,300件が漏えいした可能性を公表。外部からの指摘で発覚した経緯と、取引先側で必要な対応を情シス目線で整理します。
インシデント対応

うんこミュージアム改ざん DB非保存でも漏えい

うんこミュージアム公式サイトが第三者製ソフトの脆弱性を突かれ改ざんされ、問い合わせ4件が漏えいのおそれ。「DBに保存していない」のに漏えいと判断された理由と、情シスが自社サイトで確認すべき点を解説します。
インシデント対応

日本交通マルウェア感染、配車停止に学ぶ事業継続

タクシー大手・日本交通が不正アクセス(マルウェア感染)で電話配車やハイヤー予約を停止。公式発表と未確認の流出情報を切り分けつつ、早期遮断・代替手段・公表対応の観点から情シスが学ぶべき教訓を整理します。
インシデント対応

ニチレイに不正アクセス、冷凍食品の出荷停止が示す教訓

ニチレイが2026年7月13日、不正アクセスによるシステム障害を公表。冷蔵倉庫の入出庫と冷凍食品の出荷に影響が出ています。判明した事実と、業務停止型インシデントに情シスがどう備えるべきかを整理します。
インシデント対応

メール配信SaaS「める配くん」侵害|委託先監督の要点

メール配信SaaS「める配くん」への不正アクセスで、委託元10社超にメールアドレス等が流出した恐れ。委託先で起きた漏えいでも責任は委託元に及びます。情シスが押さえるべき委託先監督の要点を、公的指針へのリンク付きで整理します。
インシデント対応

介護評価システムに不正アクセス|検知遅れと公表の教訓

介護サービス第三者評価システム「かなふく評価ガイド」が不正アクセスを受け一時停止。攻撃の可能性は6月10日、判明は6月17日、公表は7月2日。検知の遅れと公表までの時間差から、情シスが学べる実務の教訓を整理します。
インシデント対応

メールアカウント侵害でスパム踏み台に|情シスの対策

公益社団法人の支部メールアカウントが乗っ取られ、迷惑メールの一斉送信と個人情報1,051件の参照可能性が生じました。アカウント乗っ取りがなぜ「踏み台」になるのか、情シスが今すぐ点検すべき要点を実務目線で整理します。
インシデント対応

Webサイト改ざんで外部誘導、情シスの初動と対策

コーポレートサイトが改ざんされ、利用者が不適切なページへ誘導される事象が報じられました。Webサイト改ざんの仕組みと、情シスが取るべき初動・検知・再発防止のポイントを実務目線で整理します。
インシデント対応

KDDIメール不正アクセス 1422万件漏えいの恐れ

KDDIのISP向けメールシステムが不正アクセスを受け、@niftyやBIGLOBEなど6社で最大1422万件のメールアドレス・パスワードが漏えいした恐れ。情シスが今すぐ確認すべき点と、共通基盤・委託先リスクの教訓を整理します。