研究・論文 APT調査を軽くするグラフ蒸留研究TGL-APT APT調査は証拠が少なすぎるのではなく多すぎて行き詰まります。システムログのグラフを因果を保ったまま削るTGL-APT(査読前)を、情シスのログ設計・製品選定の観点で読み解きます。 2026.08.22 研究・論文
インシデント対応 デジタル庁150人分漏えい 作業手順書の曖昧さが原因 デジタル庁が2026年8月7日、他省庁へ送ったログイン履歴ファイルに職員150人分の個人情報が混入していたと公表しました。原因は作業手順書の曖昧な記載。宛先は正しいのに漏れる「出力データ側」の事故を、情シスはどう防ぐかを整理します。 2026.08.12 インシデント対応
用語解説 SIEMとは?ログ相関分析で脅威を検知する仕組みを解説 SIEMとは、社内の機器から集めたログを一元的に集約し、相関分析でセキュリティ脅威の兆候を検知する仕組みです。SIM/SEMとの関係、主な機能、情シスが導入・運用で押さえるべき勘所を、NISTなど一次情報をもとに実務者向けに解説します。 2026.06.22 用語解説
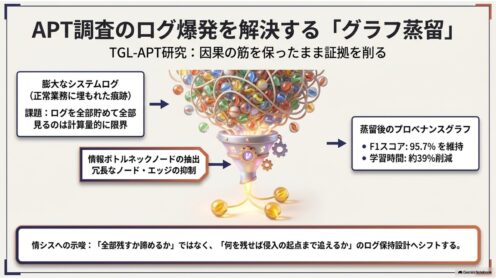 研究・論文 研究・論文
 インシデント対応
 用語解説