リモートコード実行

脆弱性・脅威情報

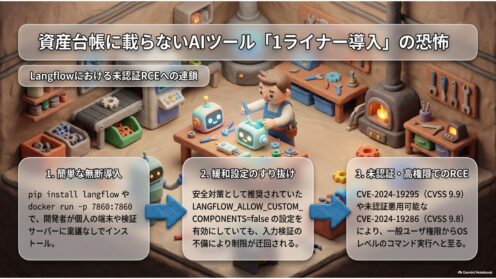
Langflowに深刻なRCE3件、緩和設定も回避

AIエージェント開発ツールLangflowに深刻なRCE脆弱性が3件。1.0.0~1.11.1が対象で修正版は1.11.2です。1件は認証不要、2件はカスタムコンポーネント無効化の緩和設定を回避します。確認手順と対応の要点を解説。
脆弱性・脅威情報
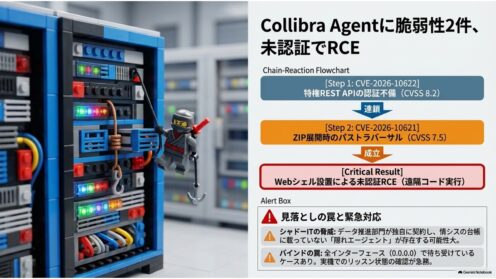
Collibra Agentに脆弱性2件、未認証でRCE

データカタログ基盤Collibraのエージェントに認証不備とZip Slipの2件。連鎖すると未認証でRCEに至ります。全インターフェースにバインドしていた観測もあり、社内に置かれたエージェントの棚卸しが必要です。
脆弱性・脅威情報

Tenable Security Centerに緊急脆弱性、非管理者でRCE

脆弱性管理コンソール「Tenable Security Center」6.8.0以前に計20件の脆弱性。最も深刻なCVE-2026-19626(CVSS 9.9)は認証済みの非管理者アカウントで任意コード実行に至ります。該当判定と優先度の考え方を整理しました。
脆弱性・脅威情報

NetScaler脆弱性、DoS想定が認証不要RCEに

NetScaler ADC/GatewayのCVE-2026-8452は当初DoSとされていましたが、8月14日の解析で認証不要のリモートコード実行と判明。PoCも公開され、6月のパッチを見送った組織は緊急対応が必要です。
脆弱性・脅威情報

WordPress 7.0.4公開、PNGを装うRCEに対処

WordPress 7.0.4がCVE-2026-65640(CVSS 8.8)を修正。ImagickとGhostscriptを併用するサイトで、投稿者権限の利用者がPNGを装ったPostScriptを投げると任意コードが実行されます。該当判定の手順まで解説。
脆弱性・脅威情報

SonicWall GMSに脆弱性6件 EOL直前の更新

SonicWallのファイアウォール管理製品GMSに6件の脆弱性。最大CVSS 9.4で認証不要のRCEを含みます。GMSは2026年9月30日にサポート終了予定で、残された時間は約7週間です。
脆弱性・脅威情報

Veeam ONEに脆弱性6件 CVSS10.0の未認証RCE

バックアップ運用管理製品「Veeam ONE」に脆弱性6件。最大はCVSS v4.0で10.0の未認証リモートコード実行(CVE-2026-64633)です。修正版13.1.0.7034への更新が必要な範囲と、現場での確認順序を整理します。
脆弱性・脅威情報

SGLangに未修正のRCE脆弱性、社内LLM基盤に警戒

LLM推論基盤SGLangに認証不要のRCE脆弱性CVE-2026-14890が公表され、修正版は未確認です。該当条件、pickle起因のRCEが3度目である事実、スコア駆動のトリアージが取りこぼす理由と緩和策を解説します。
脆弱性・脅威情報

Adobe定例更新、ColdFusionに最大深刻度の緊急修正

Adobeが2026年7月14日に12件のアドバイザリを公開。ColdFusionとCampaign ClassicにCVSS 10.0の緊急脆弱性が含まれます。優先度と対応期限、月2回化した公開頻度の変化まで情シス向けに整理します。
脆弱性・脅威情報

Dell WMS脆弱性、CVSS9.8で遠隔コード実行の恐れ

シンクライアント管理製品「Dell Wyse Management Suite(WMS)」に深刻な脆弱性。最大CVSS9.8で遠隔コード実行の恐れがあります。多数の端末を束ねる管理サーバが狙われる構図と、情シスが今すぐ確認すべき点を整理します。