プライバシー

研究・論文

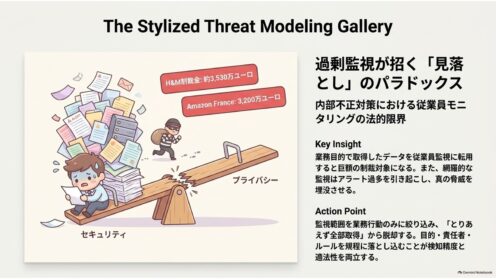
従業員モニタリングの法的限界|内部不正対策

内部不正を防ぐ従業員モニタリングは、行き過ぎると法令違反とプライバシー侵害になります。査読前の研究論文をもとに、過剰監視の制裁事例・アラート過多という落とし穴・個人情報保護委員会が示す4つの留意点を情シス目線で整理します。
研究・論文
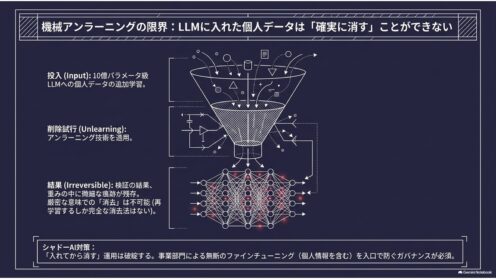
機械アンラーニングは本当に消せるか|研究解説

AIに学習させてしまった個人データは後から消せるのか。学習を「再生」してビット単位で一致する削除後モデルを作った査読前研究を読み解き、事前準備がなければ厳密削除は成立しないという実務上の含意を情シス視点で整理します。
研究・論文

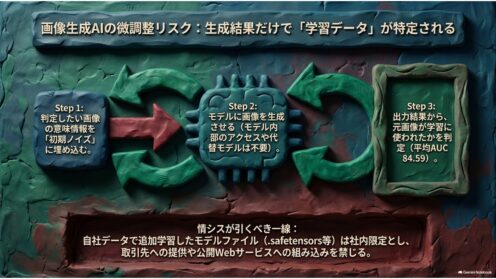
画像生成AIの微調整で学習データが特定される研究

自社データで画像生成AI(拡散モデル)を追加学習すると、その画像が学習に使われた事実を外部から推定されうる——査読済み研究が平均AUC 84.59を報告。情シスが今すべき棚卸しと一線の引き方を解説します。
研究・論文

社内RAGの機密を外部LLMから隠す|研究解説

社内RAGでは、検索でヒットした社内文書と質問文が外部LLM事業者にそのまま渡ります。機密を自然な別名に置き換えて隠す査読前の新研究SEAGについて、秘匿率85〜90%という実測値の読み方と、長文・日本語が未検証という限界を情シス向けに解説します。
研究・論文

RAGの情報漏えいは質問で変わる|査読前の新研究

社内文書を使うRAGの情報漏えいリスクは「どの文書か」ではなく「どんな質問か」で決まる——2026年7月公開の査読前研究(PA-HDP)を、RAGを導入・検討する情シス向けに噛み砕いて解説します。
研究・論文

連合学習でも機密テキストは漏れる 勾配反転攻撃の研究

連合学習は「生データを共有しないから安全」とされがちですが、共有する勾配から機密テキストが最大44%再構成できたとする査読前論文を、情シス実務の視点で読み解きます。
研究・論文

アプリのプライバシー表示は正確か|研究が暴く不一致

Androidアプリの「プライバシーポリシー」と「データセーフティ表示」がしばしば食い違うことを、6,051本のアプリを調べた研究が示しました。ストアの表示だけを信じるアプリ審査の危うさと、情シスが取るべき現実的な対応を解説します。
研究・論文

AIエージェントのセキュリティ―専門家30人が挙げた4大課題

自律的に動く「AIエージェント」の普及で、従来のセキュリティ・プライバシーの前提が崩れつつあります。約30名の専門家がまとめた査読前の論文が示す4つの大きな課題を、情シス実務者の視点で噛み砕いて解説します。
研究・論文

LLMエージェントが「知りすぎる」問題:プライバシー漏洩の経路と対策

LLMエージェントは業務効率化の強力なツールだが、クエリ・メモリ・ツール呼び出しなど5つの経路から機密データが漏洩しうる。情シス担当者が把握すべきリスクの全体像と対策の方向性を解説。
法令・ガイドライン

個人情報の第三者提供と同意─小田原市1万件問題の落とし穴

小田原市が園児・児童生徒の個人情報を保護者の同意なくPTAへ提供し、2年で1万件超に。第三者提供は原則同意が必要という基本と「昔からの慣行」の危うさを、社員会・健保・労組などへ従業員データを渡す企業の情シス目線で整理します。