ファームウェア

脆弱性・脅威情報

UEFI Shellでセキュアブート回避、4社に脆弱性

UEFIファームウェアに組み込まれたUEFI Shellを悪用し、セキュアブートを回避できる脆弱性3件が公表されました。AMI・Insyde・GIGABYTE・Cisco UCSが影響を表明。悪用条件と自社ファームウェアの確認手順を整理します。
脆弱性・脅威情報
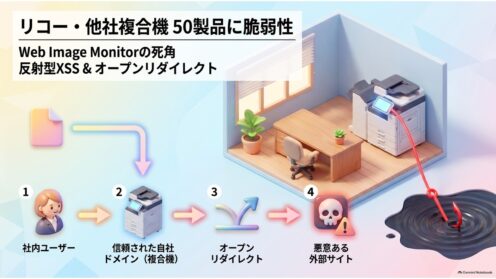
リコー複合機50製品に脆弱性2件、他社機も対象

リコー製Web Image Monitorに反射型XSSとオープンリダイレクトの2件(CVE-2026-56809/CVE-2026-41226)。2026年8月31日の更新で対象は50製品に拡大し、コニカミノルタ1422Wも対象です。確認手順を整理します。
脆弱性・脅威情報

TPM 2.0参照実装に2件の脆弱性、AMDとIntelが影響

TPM 2.0の参照実装にCVE-2026-6726とCVE-2026-6727が公表されました。AMDとIntelが影響ありと表明。TPMによる構成証明が偽造されうる問題で、情シスが確認すべき点と更新時の落とし穴を整理します。
研究・論文

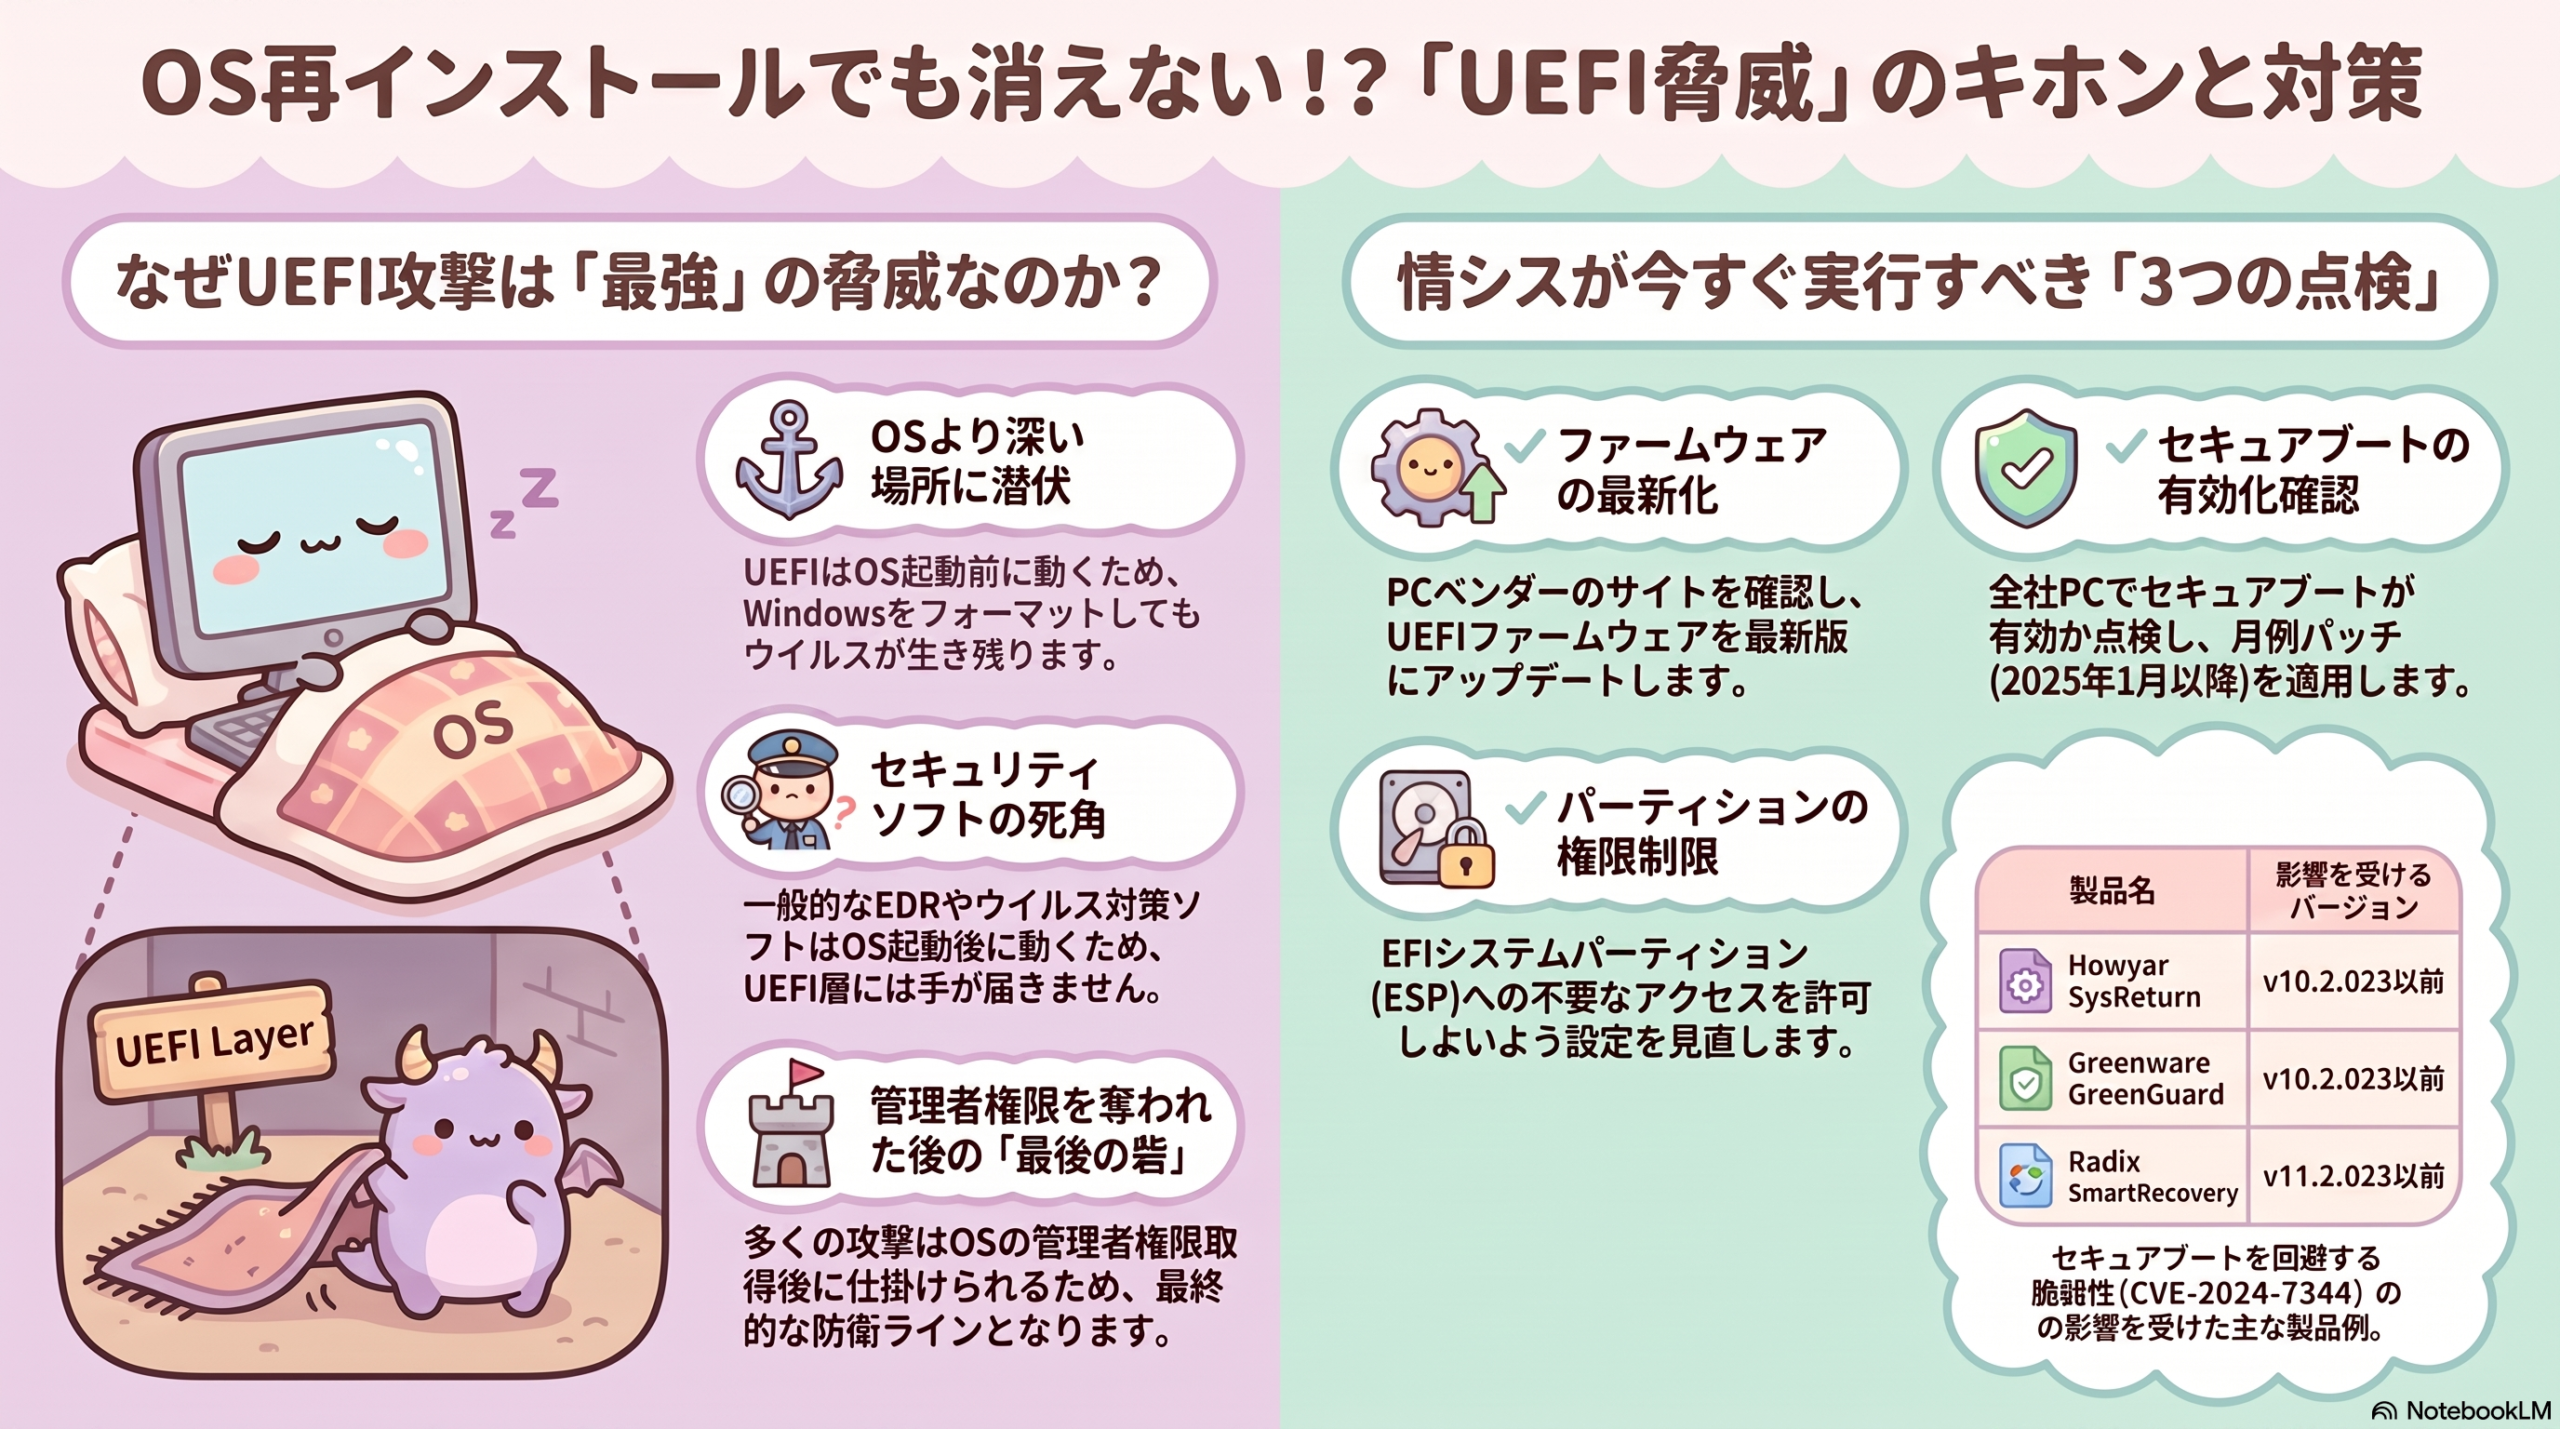
UEFI脆弱性とブートキット:OS以前を狙う脅威と情シス対策

UEFIはOSより下位で起動するファームウェアインターフェースで、ここに潜伏する攻撃はOSの再インストールでは除去できない。2025年1月にはセキュアブートをバイパスするCVE-2024-7344が公開され、UEFI脅威は現実問題となっている。情シスが今すぐ点検すべき対策を解説する。