パッチ適用

脆弱性・脅威情報

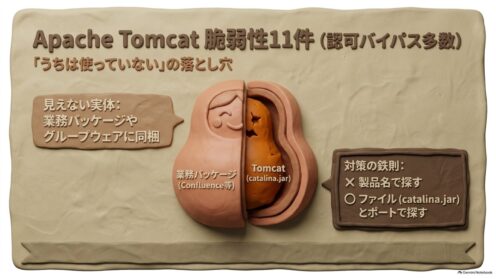
Apache Tomcatに脆弱性11件、認可バイパス多数

Apache Tomcatに11件の脆弱性が公表されました。深刻度Importantは4件で、いずれもアクセス制御をすり抜ける系統です。修正版は11.0.25/10.1.59/9.0.121。同梱型製品の該当判定と優先順位を実務目線で整理します。
脆弱性・脅威情報
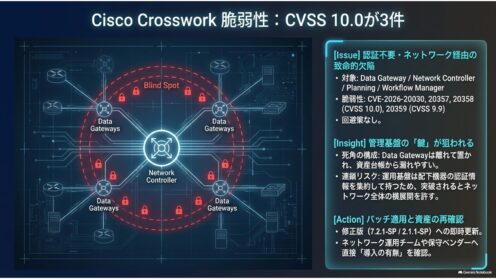
Cisco Crossworkに脆弱性4件、CVSS10が3件

Ciscoがネットワーク運用自動化基盤Crossworkの脆弱性4件を公開。3件はCVSS10.0で認証不要・ネットワーク経由、回避策はありません。対象4製品と修正版、台帳外になりやすい製品をどう棚卸しするかを解説します。
脆弱性・脅威情報

Chrome脆弱性12件を修正 全て高危険度で至急更新を

Googleが2026年7月21日にChrome安定版を更新し、深刻度「高」の脆弱性12件(CVE-2026-16413〜16424)を修正しました。V8やGPU、UIの欠陥を含みます。修正版バージョンと、情シスが今すぐ確認すべきポイントを解説します。
脆弱性・脅威情報

ImageMagickの脆弱性 見えない依存をどう棚卸すか

画像処理ライブラリImageMagickに新たな脆弱性CVE-2026-42326(CVSS5.1)が公表されました。深刻度は高くありませんが、多くのWebアプリに組み込まれた「見えない依存」をどう棚卸し・管理するかを、情シスの実務目線で整理します。
脆弱性・脅威情報

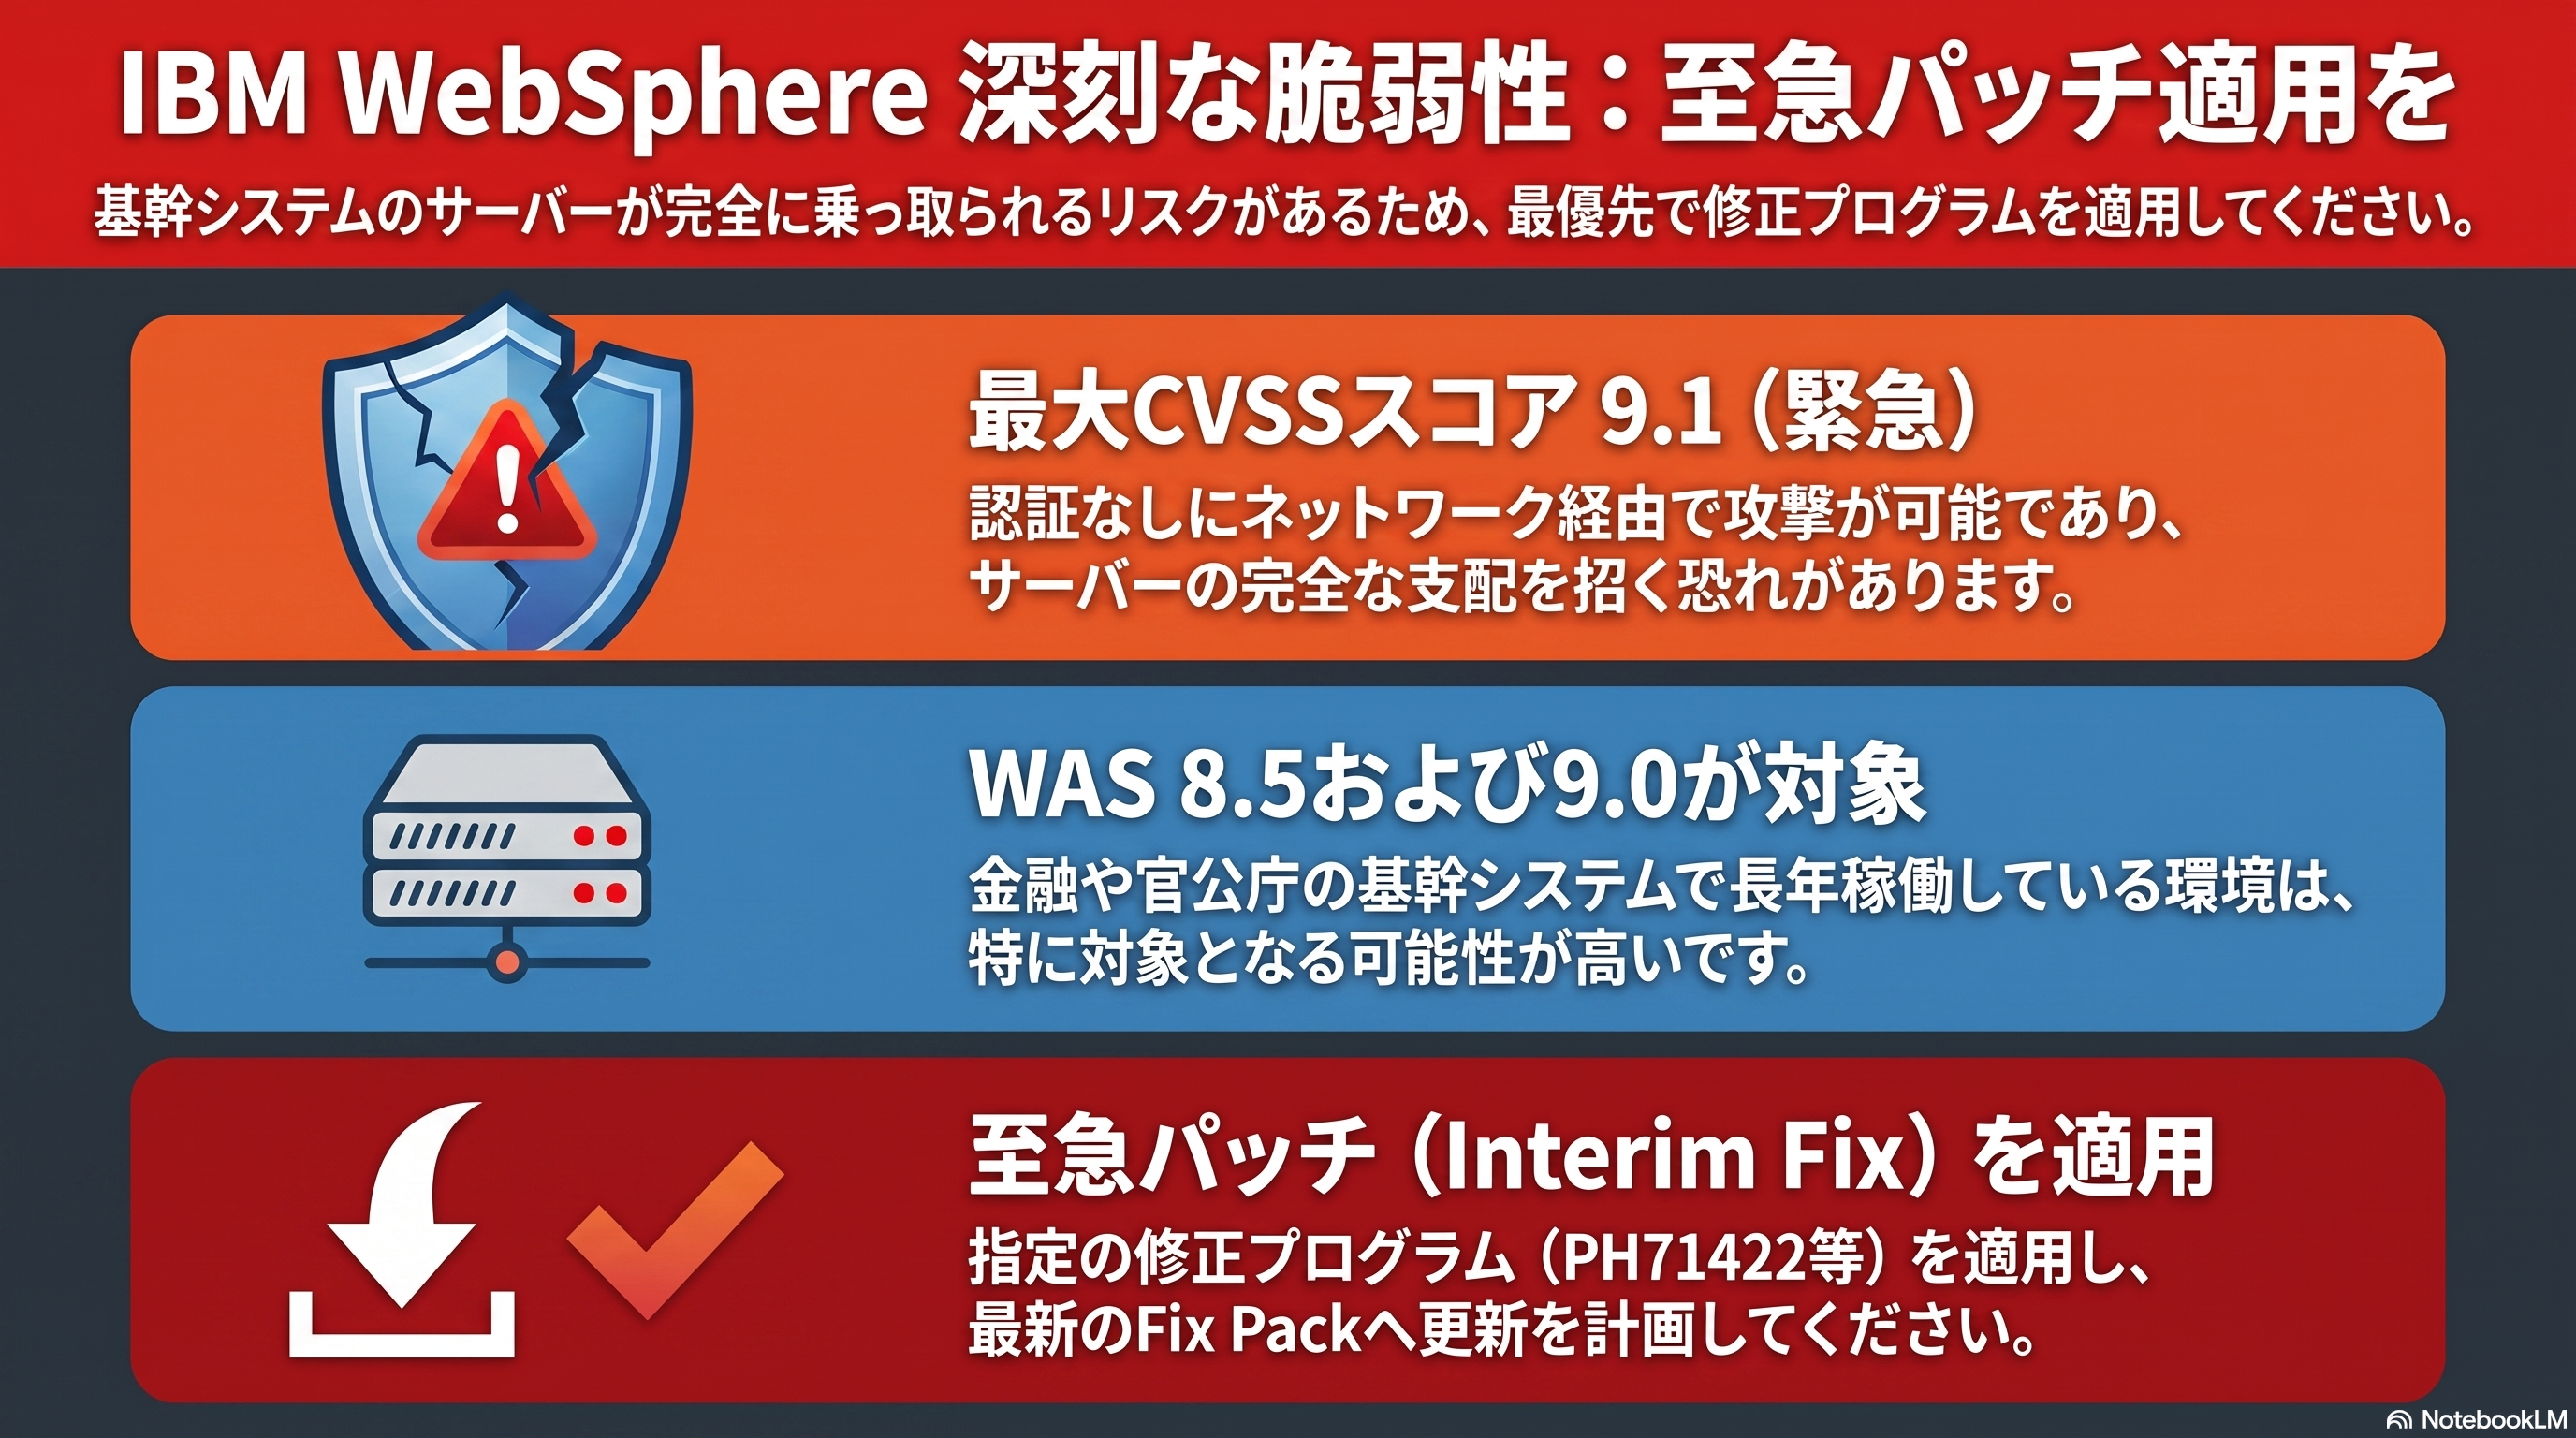
IBM WebSphere に深刻な脆弱性3件 RCE・なりすまし(CVE-2026-9319ほか)

IBM WebSphere Application Server 8.5/9.0に深刻な脆弱性3件(CVE-2026-8644 CVSS 9.1、CVE-2026-9311/9319 CVSS 9.0)。未認証のリモート攻撃者が任意コード実行・なりすまし可能。2026年6月1日公表。早急なパッチ適用が必要です。