バックアップ

インシデント対応

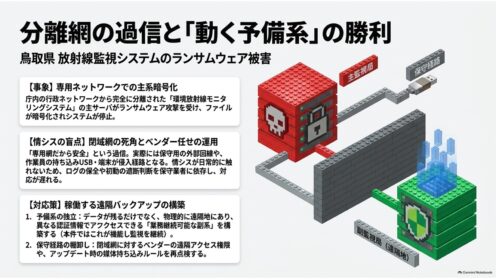
鳥取県の放射線監視システムがランサム被害|分離網でも侵入

鳥取県は2026年9月3日、環境放射線モニタリングシステムの主サーバがランサムウェア攻撃を受け停止したと公表しました。庁内の行政ネットワークから分離された専用網でも被害は起きます。遠隔地の副サーバが監視を継続した点も含め、情シスが学ぶべき論点を整理します。
脆弱性・脅威情報

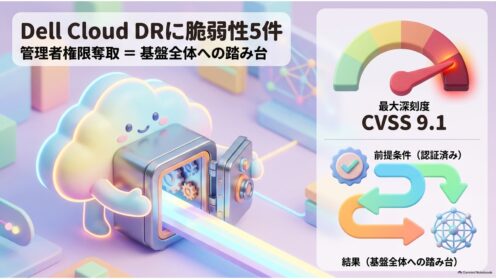
Dell Cloud DRに脆弱性5件、最大CVSS9.1

Dellの災害復旧製品Cloud Disaster Recovery 20.2以前に脆弱性5件。最大はCVSS9.1のOSコマンドインジェクションで修正版は20.3。PowerProtect Data Managerに統合され、導入の記憶がなくても該当しえます。
脆弱性・脅威情報

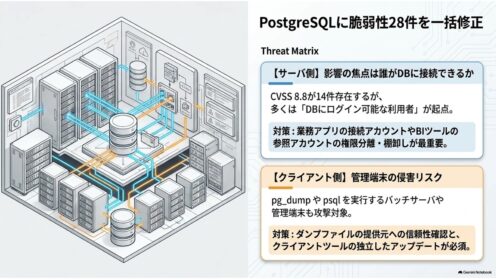
PostgreSQLに脆弱性28件、18.6などで修正

PostgreSQLが2026年8月13日に28件の脆弱性を一括修正しました。14件がCVSS 8.8。18.5は未出荷で修正版は18.6です。GitLab等に同梱された分の該当判定、クライアント4件、pgcryptoの平文化まで実務目線で整理します。
脆弱性・脅威情報

Veeam ONEに脆弱性6件 CVSS10.0の未認証RCE

バックアップ運用管理製品「Veeam ONE」に脆弱性6件。最大はCVSS v4.0で10.0の未認証リモートコード実行(CVE-2026-64633)です。修正版13.1.0.7034への更新が必要な範囲と、現場での確認順序を整理します。
脆弱性・脅威情報

Dell PowerProtect脆弱性359件を修正、更新の要点

Dellがバックアップ管理基盤「PowerProtect Data Manager」の脆弱性359件を修正。REST APIの入力検証不備(CVE-2026-40712、CVSS9.1)を含みます。うち353件はLinuxカーネルやLog4j等のサードパーティ由来。情シスが押さえるべき影響範囲・緊急度の測り方・更新の要点を実務目線で解説します。
インシデント対応

東京都サイト消失、破壊型攻撃と委託先運用の教訓

東京都の金融セミナー申込サイトが破壊され申込者情報が一時消失。情報流出より「壊す」攻撃と、委託先まかせにしない運用の要点を情シス目線で整理します。
用語解説

バックアップの3-2-1ルールとは?ランサム対策の基本

3-2-1ルールとは「複製3つ・媒体2種類・1つは隔離保管」というバックアップの基本原則。ランサムウェア対策の要であり、『取れている』より『戻せる』を重視する運用の勘所を解説します。