シャドーIT

脆弱性・脅威情報

AOMEI Backupperに脆弱性、UEFI改ざんの恐れ

バックアップソフトAOMEI Backupperのカーネルドライバamwrtdrv.sysに権限昇格の脆弱性(CVE-2026-12780)。誰でも物理ディスクへ直接書き込め、UEFIブートキット設置まで到達しうる状態です。修正版が無い中での緩和策を解説します。
脆弱性・脅威情報
NVIDIA NemoClaw/OpenShellに脆弱性18件

NVIDIAがAIエージェント実行基盤NemoClaw・OpenShellの脆弱性18件を公表しました。最大はCVSS9.9のサンドボックス脱出。資産台帳に載らないワンライナー導入という情シス泣かせの実態と、自社での確認手順を解説します。
インシデント対応

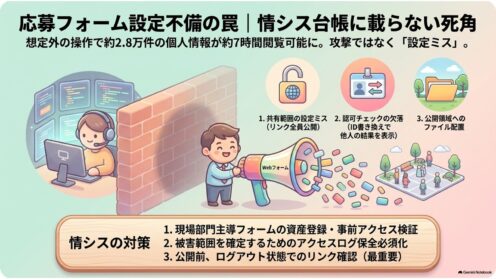
晴れる屋2で2.8万件が閲覧可能 設定不備の7時間

ポケモンカード専門店「晴れる屋2」で、抽選販売の応募者情報2万8490件が約7時間、外部から閲覧可能な状態にありました。原因は「設定の不備」。情シスの台帳に載らない現場発の応募フォームがなぜ穴になるのか、報告義務と再発防止の要点を整理します。
脆弱性・脅威情報

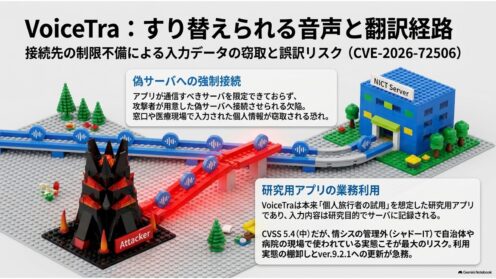
VoiceTraに脆弱性、入力内容が漏れる恐れ

NICTの音声翻訳アプリVoiceTraに接続先の制限が不適切な脆弱性(CVE-2026-72506)。攻撃者のサーバへ接続させられ、入力内容の窃取や誤訳の提示が起きる恐れ。ver.9.2.1で修正済みです。
研究・論文

MCPサーバ91.8%が認証なし|研究解説

インターネットに公開されたMCPサーバ414台を実際に検査した査読前研究を解説します。91.8%がOAuth認証なし、687のツールが制限なしのシェル実行を露出。情シスが自組織で確認すべき点を整理します。
研究・論文

AI生成の業務自動化スクリプト、9本全てに脆弱性

ChatGPT・Copilot・Geminiに同じ指示で業務自動化スクリプトを書かせたところ、9本全てに悪用可能な脆弱性が見つかりました。査読前研究が示す「モデル選びでは解決しない」リスクと、情シスが取るべき現実解を解説します。
インシデント対応

サポート詐欺で患者情報流出か 私物PC管理の死角

藤田医科大学病院で、看護師の私物PCがサポート詐欺で遠隔操作され、患者1,365件分の情報流出の可能性が公表されました。本件の本質は「私物PCに業務データ」という規程違反。情シスが学ぶべき二重の教訓を実務目線で整理します。
インシデント対応

Googleフォーム設定ミスで個人情報漏えい|涌谷町の教訓

涌谷町がGoogleフォームの「結果の概要を回答者と共有」設定を誤り、申込者26人分の個人情報が閲覧可能に。原因の設定、繰り返される同種事故、シャドーSaaSという本質、情シスの打ち手を実務目線で解説します。
インシデント対応

九州大学ランサム被害の教訓|研究室端末の盲点と対策

九州大学の研究室端末がランサムウェアに感染し、患者43名の氏名と手術動画が流出した可能性がある事案を情シス担当者向けに解説。部門管理端末という盲点と、現場目線の課題、IPAの公的指針を踏まえた対策の進め方を整理します。