サプライチェーン攻撃

研究・論文

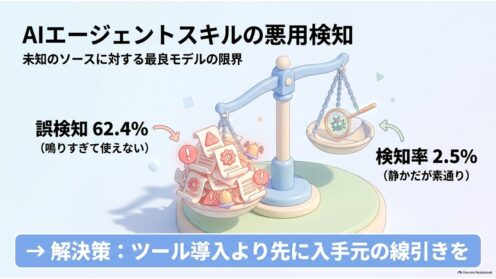
AIエージェントのスキル悪用検知、誤検知62%の壁

AIエージェントの「スキル」がマルウェア配布路に。査読前研究MaliciousSkillBenchは、未知ソースに対し最良の検知器でも良性の62.4%を誤検知し、静かなスキャナは悪性の2.5%しか捕まえないと報告。情シスが今すべき線引きを解説します。
研究・論文
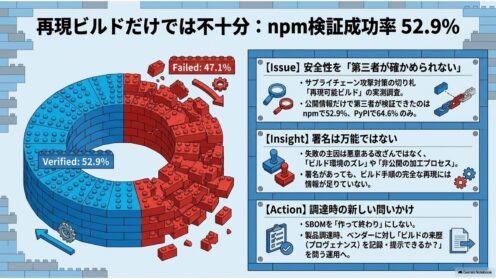
再現ビルドだけでは不十分|npm検証52.9%

サプライチェーン攻撃の切り札とされる再現可能ビルド。しかし査読前研究の実測では、公開情報だけで第三者が検証できた成果物はnpmで52.9%、PyPIで64.6%にとどまりました。原因と情シスの打ち手を解説します。
脆弱性・脅威情報

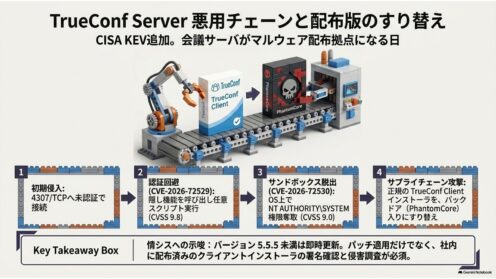
TrueConf Server脆弱性2件が悪用中|配布版すり替え

ビデオ会議サーバーTrueConf Serverの脆弱性2件(CVSS9.8/9.0)をCISAがKEVに追加。未認証で乗っ取られ、社内配布用の正規インストーラがバックドア入りに差し替えられていました。影響バージョン・確認方法・自社への教訓を解説します。
研究・論文

Goモジュール悪用、削除後もプロキシに残る脅威

正規のGoモジュールを複製して悪性コードを仕込む大規模キャンペーンを計測した研究。GitHubから削除しても99.4%がモジュールプロキシ経由で取得可能なまま残るという指摘を、情シス実務の視点で解説します(査読前)。
用語解説

サプライチェーン攻撃とは?仕組みと種類をわかりやすく解説

サプライチェーン攻撃とは、標的を直接狙わず、取引先・委託先や利用ソフトウェアの弱点を踏み台にして侵入する攻撃です。3つの型と仕組み、情シスが押さえるべき委託先管理の勘所を、一次情報をもとにわかりやすく解説します。
用語解説

スロップスクワッティングとは?AI生成コードの新脅威

生成AIが提案する実在しない「幻のパッケージ」を攻撃者が先回り登録するスロップスクワッティング。2026年6月の査読前研究を起点に、検知の難しさと情シスが取るべき現実的な備えを整理します。