コンテナ

脆弱性・脅威情報

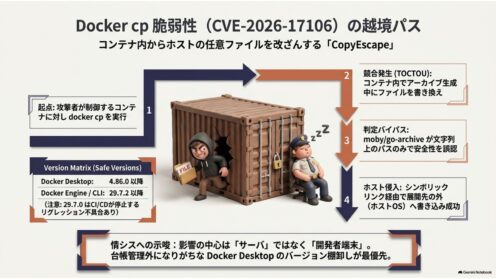
Docker cpに脆弱性、コンテナからホスト改ざん

docker cpの裏で動くライブラリmoby/go-archiveに、展開先の外へ書き込める脆弱性CopyEscape(CVE-2026-17106)が判明。PoCも公開済み。Docker Desktopは4.86.0、Engine/CLIは29.7.2以降へ更新を。
脆弱性・脅威情報
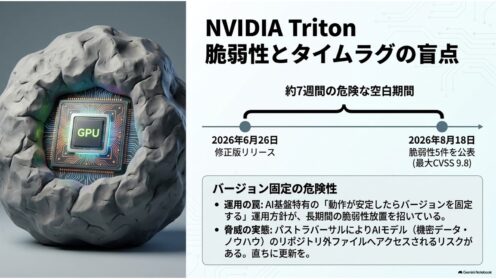
NVIDIA Triton推論サーバに脆弱性5件 最大9.8

NVIDIAがTriton Inference Serverの脆弱性5件を公表。最大はCVSS9.8で対象はLinux版26.05以前、修正版は26.06です。ただし修正版は公表の約7週間前に公開済み。バージョン固定運用の盲点と確認手順を整理します。
脆弱性・脅威情報

Linux権限昇格『Copy Fail』CVE-2026-31431とは

Linuxカーネルの権限昇格の脆弱性「Copy Fail」(CVE-2026-31431)を情シス向けに整理。一般ユーザーがroot権限を奪取でき、コンテナ脱出にもつながります。影響範囲・暫定回避策・公的指針への対応を解説します。