コマンドインジェクション

脆弱性・脅威情報

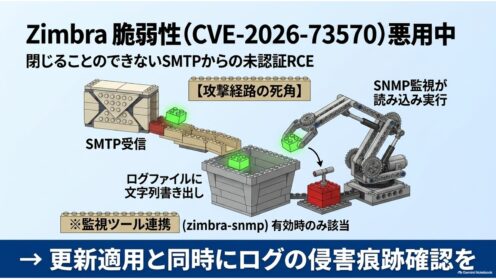
Zimbra脆弱性が悪用中、SNMP有効なら未認証RCE

ZimbraのSNMP監視コンポーネントに、未認証でOSコマンドを実行できる脆弱性CVE-2026-73570が見つかり、実際の攻撃での悪用が確認されました。修正版10.1.20は7月20日に公開済みです。該当条件の見分け方と侵害確認の手順を整理します。
脆弱性・脅威情報

VITEC Flamingoに未認証RCE 2件、root奪取

社内向けIPTV配信アプライアンス「VITEC Flamingo」に、認証不要でroot権限のコマンド実行を許す脆弱性2件が公表されました。escapeshellargが効かなかった二重評価の仕組みと、資産台帳に載りにくいAV機器という落とし穴を整理します。
脆弱性・脅威情報

LoadMaster脆弱性が悪用中、KEV登録は39日後

ロードバランサ製品Progress LoadMasterの未認証RCE(CVE-2026-8037)が悪用され、CISAがKEVに登録。ただし攻撃試行はPoC公開当日の6月29日から観測されており、KEV登録はその39日後でした。該当判定と対応の勘所を解説します。