クラウドセキュリティ

脆弱性・脅威情報

AWS SSM Agentに脆弱性、IAM資格情報の窃取も

AWS SSM AgentのSSRF脆弱性CVE-2026-89049が公表されました。ポート転送の制限を回避され、インスタンスのIAMロール一時認証情報を外部から使われる恐れがあります。修正版は7月に出ており、自動更新を止めた環境ほど危険です。
研究・論文

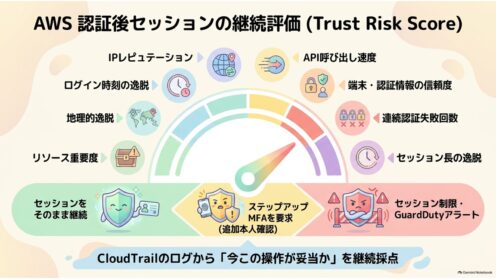
AWSの認証後セッションを再評価|査読前研究解説

AWSは認証を通った後のセッションが信頼され続けます。この空白をCloudTrailの8指標で埋めるという査読前の研究を、報告値の読み方と実運用で詰まる4点、GuardDutyの既存機能との重なりまで情シス目線で解説します。
脆弱性・脅威情報

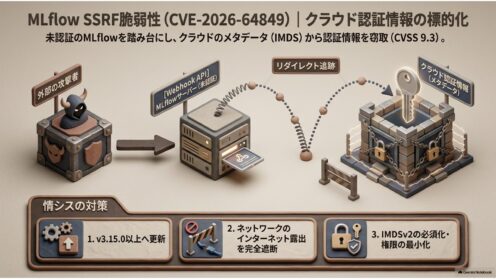
MLflow脆弱性が悪用中、クラウド認証情報が標的

MLflowの未認証SSRF脆弱性CVE-2026-64849(CVSS9.3)がCISAのKEVに登録され、悪用が確認されています。クラウドのメタデータ経由で認証情報を盗まれる恐れがあり、3.15.0以上への更新が必要です。
研究・論文

機密VMは中が見えない|Arm CCA研究解説

機密VM(コンフィデンシャルVM)はクラウド事業者から中身を守る一方、持ち主からも中が見えなくなります。この盲点を突くArm CCA向け監視技術「RealmEye」の査読前研究を、情シスの運用設計の観点から読み解きます。
研究・論文

MCPサーバ91.8%が認証なし|研究解説

インターネットに公開されたMCPサーバ414台を実際に検査した査読前研究を解説します。91.8%がOAuth認証なし、687のツールが制限なしのシェル実行を露出。情シスが自組織で確認すべき点を整理します。
研究・論文

準同型暗号で暗号化したままAI画像推論する研究を読む

「機密データをクラウドのAIサービスに渡したくない」という情シスの悩みに、準同型暗号は一つの答えになりえます。データを暗号化したまま画像をAI推論する査読前研究を、実務者目線で噛み砕いて読み解きます。
用語解説

ゼロトラストとは?境界防御との違いと導入の勘所

ゼロトラストとは「何も信頼せず常に検証する」考え方です。NIST SP 800-207の定義と7原則、従来の境界型防御との違い、情シスが導入で押さえるべき要点を実務目線で解説します。