インシデント対応

研究・論文

インシデント初動1時間にAIは使えるか|査読前研究

インシデント初動の「最初の1時間」でAIはどこまで信頼できるのか。査読前論文はRAGを現実的な中間解としつつ、プロンプト感度と「自信のある幻覚」を重大リスクに挙げます。情シスがAIに任せてよい範囲の線引きを解説します。
インシデント対応

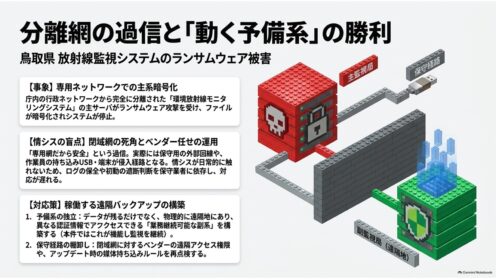
鳥取県の放射線監視システムがランサム被害|分離網でも侵入

鳥取県は2026年9月3日、環境放射線モニタリングシステムの主サーバがランサムウェア攻撃を受け停止したと公表しました。庁内の行政ネットワークから分離された専用網でも被害は起きます。遠隔地の副サーバが監視を継続した点も含め、情シスが学ぶべき論点を整理します。
研究・論文

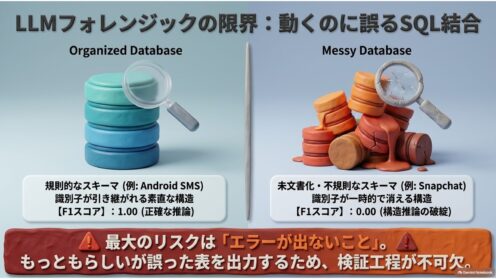
LLMフォレンジックの限界|動くのに誤るSQL結合

AIエージェントに未文書化のアプリDBを調べさせると、エラーなく実行できるのに構造的に誤ったSQL結合を返すことがある——査読を経た新研究の指摘を、情シスの実務目線で読み解きます。
インシデント対応

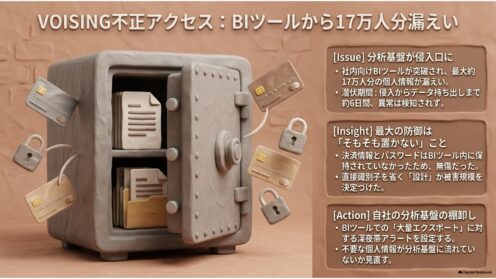
VOISING不正アクセス、BIツールから17万人分漏えい

VOISINGが利用するBIツールに不正アクセスがあり、最大約17万人分の個人情報が漏えいした可能性があります。侵入から持ち出しまで6日間。分析基盤が資産管理と監視の盲点になる構図を情シス視点で整理します。
インシデント対応

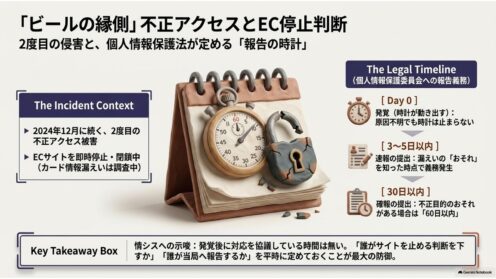
ビールの縁側に不正アクセス、EC停止の判断と初動

クラフトビール通販「ビールの縁側」が不正アクセスでサイト一時閉鎖。漏えいの有無も原因も調査中という第一報から、情シスが読み取るべき初動・ログ保全・個人情報保護委員会への報告期限を整理します。
インシデント対応

JSTに不正アクセス、メール1.6万件漏えいか

科学技術振興機構(JST)が不正アクセスを受け、役職員12名のメール約1万6,000件と外部アドレス約1,300件が漏えいした可能性を公表。外部からの指摘で発覚した経緯と、取引先側で必要な対応を情シス目線で整理します。
インシデント対応

CRM開発会社が侵害、漏えいなしでも報告義務

CRMパッケージ開発のソリッドアドバンスが社内システムのマルウェア感染疑いを公表し、法人向け業務システムの一部が停止しました。「漏えいは未確認だが滅失・毀損の可能性」という一報の読み方と、漏えいゼロでも生じうる報告義務の要点を情シス目線で整理します。
セキュリティ対策・運用

夏季休暇のセキュリティ対策 盆休みと重なるパッチ火曜

2026年8月11日のパッチチューズデーは山の日、更新が日本に届くのは12日で盆休み直前。実質1日しかない稼働日をどう使うか、休暇前の点検と休暇明けの初動をIPAの注意喚起とあわせて整理します。
インシデント対応

EPARK予約基盤侵害、3300万レコード漏えいか

EPARKリラク&エステの予約・顧客管理基盤「PeakManager」が不正アクセスを受け、約3300万レコードが漏えいした可能性。2000店舗超が使う共有基盤の侵害という構造と、委託先で漏えいが起きたときの報告義務を情シス視点で整理します。
研究・論文

机上演習(TTX)設計の勘所 743人の実践研究に学ぶ

チェコ・マサリク大学の研究チームが2年間で25回・743人に机上演習(TTX)を実施し、24の教訓を公開しました。最適なチーム人数、シナリオ設計の落とし穴、振り返りの重要性など、社内のインシデント対応訓練にそのまま使える知見を情シス目線で整理します。
インシデント対応

生保協会3.7万件閲覧可能、外部指摘で発覚の教訓

生命保険協会は2026年7月29日、契約照会システムの利用者情報約3.7万件が外部から閲覧可能だったと公表。外部指摘での発覚、Web申請停止の判断、業界共通システム利用のリスクを情シス視点で整理します。
インシデント対応

日本交通マルウェア感染、配車停止に学ぶ事業継続

タクシー大手・日本交通が不正アクセス(マルウェア感染)で電話配車やハイヤー予約を停止。公式発表と未確認の流出情報を切り分けつつ、早期遮断・代替手段・公表対応の観点から情シスが学ぶべき教訓を整理します。
インシデント対応

佐川急便7万人漏えい 設定ミスが招くメール誤表示

佐川急便の会員サービス「スマートクラブ」で、配達予定通知メールに別会員の氏名・メールアドレス等が表示され約7万人に影響した可能性があります。原因はサイバー攻撃ではなく復旧作業時の設定ミス。情シスが学ぶべき変更管理とリリース検証の教訓を解説します。
研究・論文

SOCの大量アラートをAIで優先度付け、Microsoft研究

1日数百件のインシデントに追われるSOCの「どれから見るか」を、検索エンジンの発想で自動優先度付けするMicrosoftの研究(AIP)を、実務者目線で読み解きます。査読前の論文ですが、アラート疲れ対策のヒントになります。
用語解説

CSIRTとは?役割・SOCとの違いと構築の要点を解説

CSIRTとは、組織内のセキュリティインシデントに専門対応するチームです。平時・有事の役割、SOC・PSIRTとの違い、JPCERT/CCのCSIRTマテリアルを使った現実的な構築手順を情シス向けに解説します。