pipi84

研究・論文

AIエージェント防御の自己進化|論文解説

LLMエージェントの防御ルールを人手で作り込む方式は限界がある——そう指摘し、防御を自動で進化させる枠組みHARDを提案した査読前論文を解説します。適応攻撃では成功率26.5%が残る点など、情シスが押さえるべき現実的な示唆を整理しました。
脆弱性・脅威情報

AutelのEV充電器に脆弱性8件 認証不要RCEも

AutelのEV充電器MaxiCharger Singleに脆弱性8件。認証不要のリモートコード実行(CVSS v4 10.0)やバックドアアカウントを含みます。社内の台帳に載らない機器という観点で解説します。
研究・論文

社内RAGの機密を外部LLMから隠す|研究解説

社内RAGでは、検索でヒットした社内文書と質問文が外部LLM事業者にそのまま渡ります。機密を自然な別名に置き換えて隠す査読前の新研究SEAGについて、秘匿率85〜90%という実測値の読み方と、長文・日本語が未検証という限界を情シス向けに解説します。
研究・論文

AIエージェントの正解は証拠にならない|研究解説

AIエージェントに業務を任せるとき、「正しい結果を出したか」だけで評価すると組織としては危ういと指摘する査読前論文を、情シスの実務目線で解説します。権限・完了証拠・陳腐化という3つの落とし穴と、実験結果の限界まで。
脆弱性・脅威情報

Gitea CVE-2026-59774、未認証でRCEの恐れ

セルフホスト型Gitサービス「Gitea」にCVSS 9.8の脆弱性CVE-2026-59774。公開リポジトリが1つあれば未認証で任意ファイルを読まれ、内部トークン経由でコード実行に至る恐れ。修正版は1.27.1です。
研究・論文

AI-OCRが読めない欄を推測|身分証の関係漏えい研究

身分証を読むAIが、画像に写っていない欄まで学習時に覚えた項目の関係から推測して出力する「関係漏えい」を指摘した研究が公開。氏名と証明書番号がまとめて漏れる仕組みと、AI-OCR/eKYC利用時にベンダーへ確認すべき点を実務者向けに整理します。
脆弱性・脅威情報

Better Auth脆弱性、SSO/SCIM連携に影響

TypeScript向け認証フレームワークBetter AuthのSSOプラグインに、ドメイン所有権の検証を回避できる脆弱性(CVSS 8.1)が公表。SCIM側には9.9も。内製アプリのIdP連携が影響範囲で、一部はCVE番号が無くスキャナに出ません。
脆弱性・脅威情報

Dell VSI脆弱性70件、未認証RCEでroot奪取

Dellが仮想ストレージ管理プラグイン「VSI」の脆弱性70件を修正しました。認証なしでroot権限のコマンド実行が可能なCVE-2026-67261を含み、うち68件は同梱OSS由来。該当判定と優先度の考え方を整理します。
研究・論文

プロンプトインジェクションの死角「状態汚染」攻撃

AIエージェントへの攻撃は「命令の埋め込み」だけではありません。NVIDIAの査読前論文が示す「状態汚染攻撃」は、命令を一切書かず数値を偽るだけで既存ガードレールをすり抜けます。成功率84.7%の実験結果と、情シスの確認事項を解説します。
脆弱性・脅威情報

Bouncy Castleに脆弱性22件 証明書検証に欠陥

Java向け暗号ライブラリBouncy Castleが1.85で22件の脆弱性を修正。うち2件はCVSS 9.3で、TLSの証明書検証が事実上働かなくなる欠陥です。導入した記憶がなくてもJava製品に同梱されている可能性があり、jar名での確認が必要です。
脆弱性・脅威情報

SAP 8月月例、CVSS10.0とSAP GUI経路の欠陥

SAPが2026年8月11日に月例更新を公開。最大はCVSS 10.0のCommerce Cloud。加えてSAP GUIが使うDIAGプロトコルに認証不要のメモリ破損(CVE-2026-34265)があり、ABAPを使う全社が対象です。
脆弱性・脅威情報

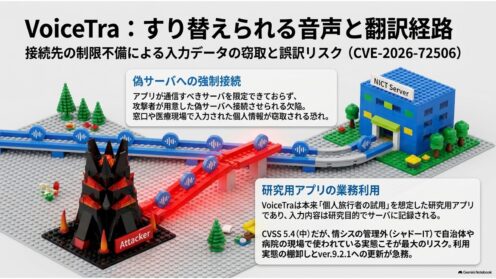
VoiceTraに脆弱性、入力内容が漏れる恐れ

NICTの音声翻訳アプリVoiceTraに接続先の制限が不適切な脆弱性(CVE-2026-72506)。攻撃者のサーバへ接続させられ、入力内容の窃取や誤訳の提示が起きる恐れ。ver.9.2.1で修正済みです。
脆弱性・脅威情報

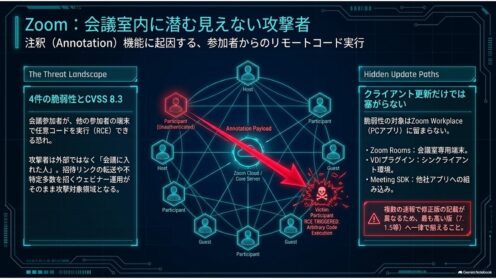
Zoom脆弱性4件、会議参加者からRCEの恐れ

Zoomが2026年8月11日にクライアント製品の脆弱性4件を公表。うち2件は会議の参加者が他の参加者の端末で任意コードを実行できる恐れがあります。対象はZoom RoomsやVDIプラグイン、組み込み用SDKにも及び、通常のアプリ更新では塞がりません。
研究・論文

AIトリアージの保証は「何もしない」でも達成|研究解説

「誤判定率は5%以下を保証」というAIトリアージの謳い文句は、1件も自動処理しなければ100%達成できてしまう。この構造的な空虚さを指摘し、実験で再現した査読前論文を、製品評価の観点から読み解きます。
脆弱性・脅威情報

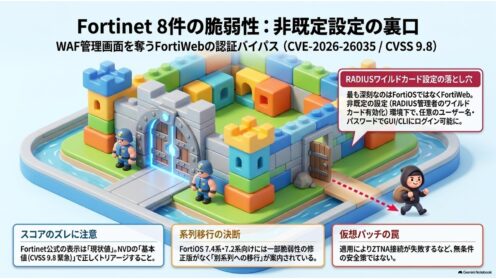
Fortinet脆弱性8件、FortiWebに認証バイパス

Fortinetが2026年8月12日に8件のアドバイザリを公開。国内報道はFortiOSの2件が中心ですが、最も重いのはFortiWebの認証バイパス(NVD基準で9.8)です。8件の全体像と、スコアのずれ・仮想パッチの実像を整理します。